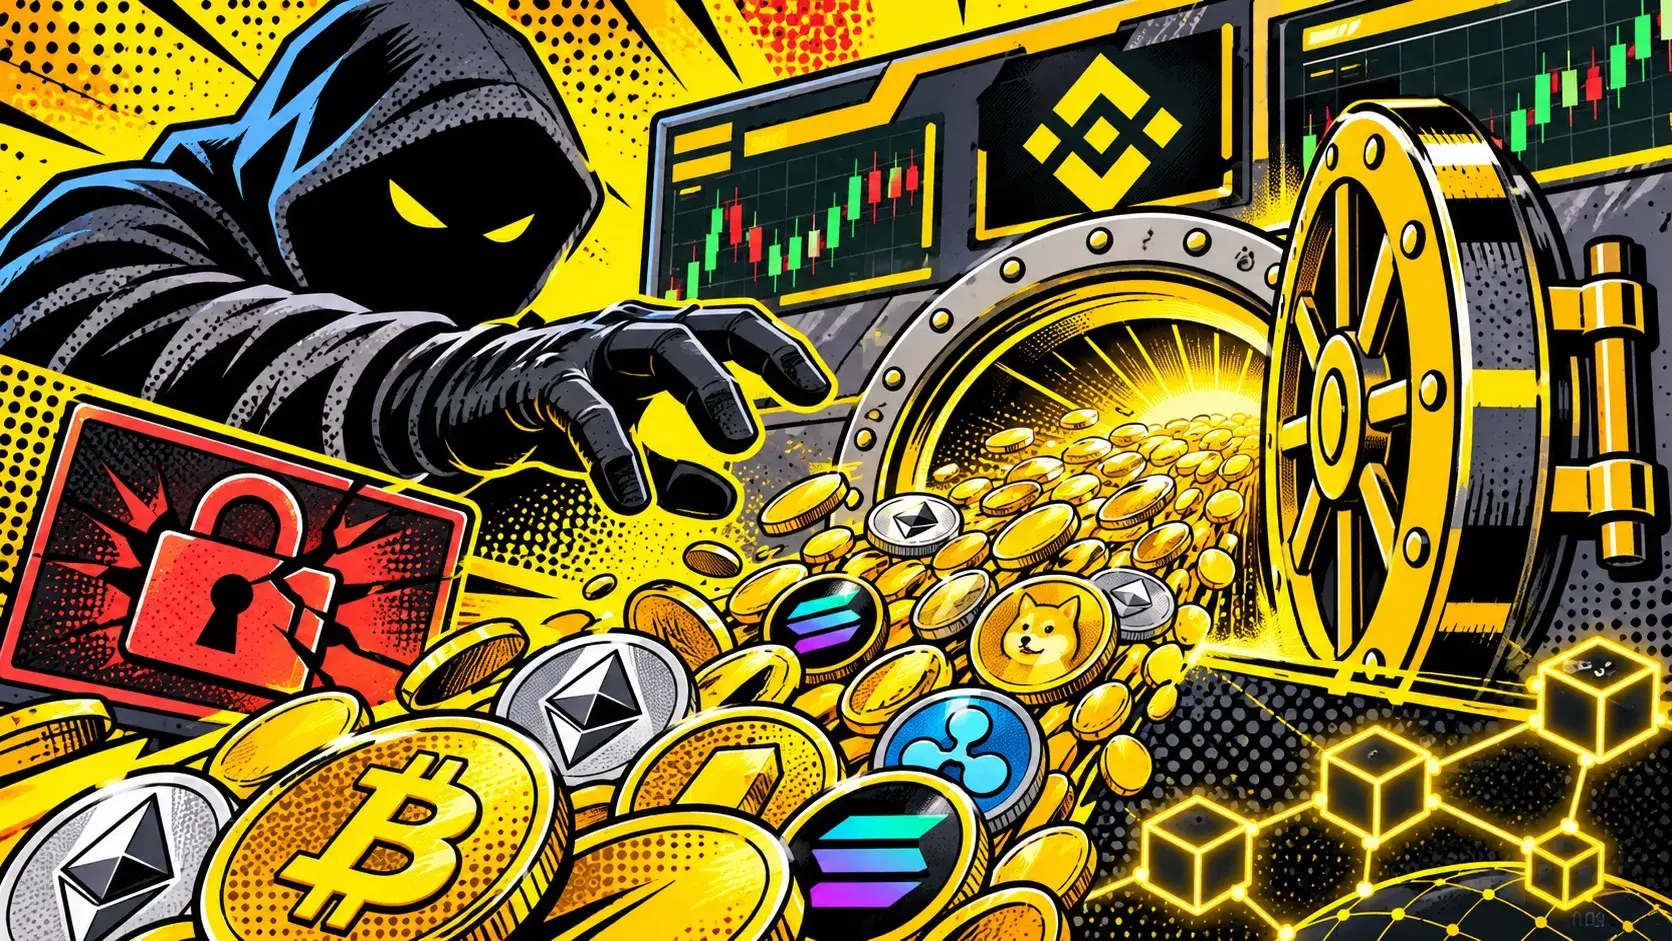
Immagina una cassaforte enorme, con dentro i risparmi di milioni di persone. Ora immagina che, in una ventina di minuti, qualcuno riesca a portarne via una parte pari a 5,6 miliardi di euro. Senza armi, senza tunnel scavati nel sottosuolo, senza nemmeno entrare fisicamente in un edificio.
È quello che è successo pochi giorni fa a Binance, colpita il 29 ottobre 2026 da un attacco hacker che è già il più grande furto di criptovalute della storia. Per dare un’idea della cifra: è quasi un quinto del valore della legge di bilancio che il Parlamento italiano sta discutendo in queste settimane.
Criptovalute: di cosa parliamo
Le criptovalute, come il Bitcoin, sono monete che esistono solo in forma digitale. Non ci sono banconote né monete da tenere nel portafoglio: esistono soltanto come dati registrati su Internet.
Negli ultimi anni sono diventate molto popolari. C’è chi le compra come investimento, sperando che il loro valore cresca, e chi le usa per inviare denaro all’estero in modo rapido. Il loro valore, però, sale e scende molto velocemente, ed è per questo che sono considerate un investimento rischioso.
Cos’è Binance, la principale piattaforma di criptovalute al mondo
Per comprare, vendere o semplicemente custodire le criptovalute, la maggior parte delle persone usa delle piattaforme online. Funzionano un po’ come l’app della banca: ti registri, depositi del denaro e puoi fare operazioni dal telefono o dal computer.
Binance è la più grande di queste piattaforme al mondo. Secondo le stime, conta circa 300 milioni di utenti e custodisce beni per un valore di circa 160 miliardi di dollari. Per capirci: è un po’ come se fosse la banca più grande del mondo delle criptovalute.
Proprio per questo è anche uno dei bersagli più ambiti dai criminali informatici.
Come è avvenuto l’attacco hacker a Binance
Tra la sera di giovedì 29 ottobre e la notte successiva, dei criminali informatici sono riusciti a portare via da Binance criptovalute per circa 6,3 miliardi di dollari, cioè circa 5,6 miliardi di euro.
Tutto è avvenuto in pochissimo tempo, una ventina di minuti secondo le prime ricostruzioni. I soldi sono stati poi spostati e frammentati su tanti canali diversi, una tecnica che serve a far perdere le tracce, un po’ come un ladro che cambia auto più volte durante la fuga.
Per capire quanto sia grande questo furto basta un confronto. Il record precedente risaliva a febbraio 2025, quando un’altra piattaforma, Bybit, si era vista sottrarre circa 1,5 miliardi di dollari. Il colpo a Binance è più di quattro volte più grande.
Circa 3 miliardi di dollari congelati in tempo
Non tutto è andato perso. Circa 3 miliardi di dollari sono stati bloccati in tempo, prima che i ladri riuscissero a farli sparire del tutto.
Come è possibile? Alcune criptovalute sono emesse e controllate da aziende precise, che in caso di emergenza possono “congelare” i fondi rubati, rendendoli inutilizzabili. È un po’ come quando la banca blocca una carta di credito rubata: il ladro ce l’ha in tasca, ma non può più usarla. Grazie a questo intervento rapido, insieme al lavoro di investigatori specializzati, circa metà del bottino è stata fermata.
Rimborsi, prelievi e reazione dei mercati
È la domanda che si sono fatti in milioni. Binance ha annunciato che rimborserà completamente gli utenti usando i propri fondi, e ha dichiarato di aver già messo da parte oltre 6 miliardi di dollari per coprire le perdite.
Nonostante le rassicurazioni, molte persone hanno preferito non rischiare. Dopo una breve pausa, la piattaforma ha riaperto i prelievi e, solo nella giornata di domenica, gli utenti hanno ritirato l’equivalente di circa 4,7 miliardi di dollari. Un segnale chiaro di quanto la fiducia, una volta incrinata, sia difficile da recuperare.
Anche il mercato ha reagito: il valore del Bitcoin è sceso di circa il 5% e altre criptovalute lo hanno seguito.
Chi c’è dietro il furto: la pista nordcoreana
Secondo l’FBI e diverse società specializzate nelle indagini online, dietro l’attacco ci sarebbe un gruppo di hacker legato alla Corea del Nord.
Può sembrare strano, ma non è la prima volta. La Corea del Nord è un Paese molto isolato e colpito da pesanti sanzioni internazionali, che gli impediscono di commerciare liberamente con il resto del mondo. Negli anni ha quindi formato migliaia di hacker, e il furto di criptovalute è diventato uno dei suoi modi principali per procurarsi denaro.
I numeri parlano chiaro: secondo le stime degli esperti, solo nel 2025 gli hacker nordcoreani avrebbero rubato oltre 2 miliardi di dollari in criptovalute, e dal 2017 a oggi il totale supera i 6,7 miliardi. Lo stesso gruppo accusato dell’attacco a Binance era già stato indicato come responsabile del colpo record del 2025.
Un rischio che non riguarda solo le criptovalute
Viene spontaneo pensare: “Io non ho criptovalute, non è un problema mio”. In realtà c’è una cosa importante da sapere.
Questi hacker, molto spesso, non entrano con trucchi da film, digitando codici misteriosi su schermi neri. Entrano ingannando le persone. Ecco alcuni dei metodi più usati:
- Email che sembrano vere, con il logo della banca, del corriere o di un fornitore, che chiedono di cliccare su un link o aprire un allegato.
- Finte offerte di lavoro, con tanto di colloquio, durante le quali si chiede di scaricare un programma “per un test”.
- Messaggi urgenti su WhatsApp o via SMS, che mettono fretta e spingono a fare qualcosa senza pensarci.
- Programmi o servizi di fornitori fidati che vengono manomessi a monte, così che il pericolo arriva da qualcuno di cui ci si fida.
Nel furto record del 2025, per esempio, tutto è partito dal computer di un dipendente di un’azienda fornitrice. Da lì i criminali sono riusciti a ingannare chi doveva autorizzare i movimenti di denaro: pensavano di approvare un’operazione di routine, e invece stavano aprendo la cassaforte.
Sono gli stessi trucchi che, in piccolo, colpiscono ogni giorno privati cittadini, negozi, studi professionali e uffici pubblici. Cambia solo la cifra in gioco.
Come proteggersi dalle truffe online: sette regole
La buona notizia è che per difendersi dalla maggior parte di questi attacchi non serve essere esperti di informatica. Bastano alcune abitudini.
1. Diffida della fretta. Un messaggio che ti mette ansia (“il tuo conto verrà bloccato”, “paga entro un’ora”, “il pacco verrà restituito”) è il primo campanello d’allarme. Fermati, respira e verifica chiamando tu il numero ufficiale, non quello indicato nel messaggio.
2. Non cliccare sui link che non aspettavi. Se ricevi un’email o un SMS inatteso con un link, non aprirlo. Vai direttamente sul sito o sull’app ufficiale digitando tu l’indirizzo.
3. Attiva la verifica in due passaggi. Su email, banca, social e account di lavoro, attiva il codice aggiuntivo che arriva sul telefono oltre alla password. Anche se qualcuno riesce a rubare la tua password, senza quel codice non può entrare.
4. Una password diversa per ogni account. Se usi la stessa password ovunque, basta un solo furto per aprire tutte le porte. Un gestore di password, cioè un’app che le ricorda al posto tuo, rende tutto più semplice.
5. Aggiorna telefono e computer. Gli aggiornamenti non servono solo a cambiare la grafica: chiudono le “porte” che gli hacker usano per entrare. Attiva gli aggiornamenti automatici e non rimandarli.
6. Fai una copia dei tuoi dati. Foto, documenti, archivi di lavoro: tienine sempre una copia di sicurezza in un posto separato, per esempio un disco esterno o un servizio cloud affidabile. Se qualcosa va storto, puoi ripartire.
7. Non tenere tutte le uova nello stesso paniere. Vale per i risparmi come per i dati: distribuire i rischi riduce i danni. E, se investi in criptovalute, informati bene su dove le custodisci e investi solo ciò che puoi permetterti di perdere.
Cosa fare in caso di truffa online
Può succedere a chiunque ed è importane agire subito:
- Cambia immediatamente le password degli account coinvolti, partendo dall’email.
- Contatta la tua banca se hai inserito dati di pagamento o noti movimenti strani, così da bloccare carte e conti.
- Avvisa chi ti sta vicino, colleghi o familiari, se il truffatore potrebbe usare il tuo nome per ingannare altri.
- Segnala l’accaduto alla Polizia Postale, anche online, conservando messaggi, email e ricevute come prova.
Più si è veloci, più possibilità ci sono di limitare i danni. Lo dimostra proprio il caso Binance: metà del bottino è stata salvata grazie alla rapidità della reazione.
Sicurezza informatica per imprese ed enti pubblici
Per un’azienda, un negozio o un ufficio pubblico, il discorso vale ancora di più. Basta un dipendente che clicca sul link sbagliato per bloccare il lavoro di giorni, perdere dati dei clienti o subire richieste di riscatto.
Alcune domande da farsi:
- Il mio sito e la mia email aziendale sono protetti e aggiornati?
- Esiste una copia di sicurezza dei dati, e qualcuno ha mai verificato che funzioni davvero?
- I miei collaboratori sanno riconoscere una email truffa?
- I fornitori che hanno accesso ai miei sistemi sono affidabili?
Se a qualcuna di queste domande la risposta è “non lo so”, è il momento giusto per occuparsene. Prima che serva.
Domande frequenti sul furto di criptovalute a Binance
Quanto è stato rubato a Binance? Circa 6,3 miliardi di dollari in criptovalute, pari a circa 5,6 miliardi di euro. Circa 3 miliardi di dollari sono stati congelati prima che i criminali potessero spostarli.
È davvero il più grande furto di criptovalute della storia? Sì. Il record precedente era il furto da circa 1,5 miliardi di dollari ai danni della piattaforma Bybit, nel febbraio 2025.
Chi è responsabile dell’attacco hacker a Binance? Secondo l’FBI e diverse società di analisi, l’attacco è riconducibile a un gruppo di hacker legato alla Corea del Nord, già accusato del furto a Bybit.
Chi aveva fondi su Binance li ha persi? Binance ha dichiarato che coprirà integralmente le perdite degli utenti con fondi propri, e ha già riaperto i prelievi.
Come ci si protegge da attacchi e truffe simili? Le regole principali sono diffidare dei messaggi urgenti, non cliccare su link inattesi, attivare la verifica in due passaggi, usare password diverse e tenere i dispositivi aggiornati.
Conclusioni
La lezione di questa storia non è che le criptovalute siano il male, né che Internet sia un posto da evitare. È che nessuno è troppo grande, o troppo piccolo, per essere un bersaglio.
Se può succedere alla più grande piattaforma di criptovalute al mondo, con risorse enormi a disposizione, può succedere a chiunque. E spesso la protezione migliore non è una tecnologia costosa, ma qualche buona abitudine e un po’ di sana diffidenza.


